
3 марта 2011 г.

2 марта 2011 г.
Семинар “Информационная безопасность 2011: противодействие внешним и внутренним угрозам”
Выступал на очередном семинаре, рассказывал про достижение СТО БР и PCI DSS. Презентацию первого выкладывал ниже, второго выложу в будущем.
1 февраля 2011 г.
27 декабря 2010 г.
хронопэй
Началось все с того, что на главной странице вывесили сообщение о взломе платежной сети Chronopay, вспоминая события 2-х месячной давности возникла мысль "Че опять?? 0_о"
Но как выяснилось, никто никого не ломал, просто негодяи "украли доменное имя chronopay.com", ну и как тут сломаешь, ведь:
"В октябре мы проходили сертификацию Payment Card Industry Data Security Standard, утечек с нашей стороны не было"
и к тому же:
"Система безопасности Chronopay, по данным Wikipedia, "содержит около 50 фильтров 100 базовых настроек и около 200 комбинированных"
Но как выяснилось, никто никого не ломал, просто негодяи "украли доменное имя chronopay.com", ну и как тут сломаешь, ведь:
"В октябре мы проходили сертификацию Payment Card Industry Data Security Standard, утечек с нашей стороны не было"
и к тому же:
"Система безопасности Chronopay, по данным Wikipedia, "содержит около 50 фильтров 100 базовых настроек и около 200 комбинированных"
1 ноября 2010 г.
лайф хак
По информации лента.ру
Оперативники МУРа задержали пять человек, подозреваемых в серии ограблений банкоматов в разных районах Москвы.
<...>
Они заходили в помещение, где находился банкомат, с сувенирными шарами, которые закрывали обзор видеокамерам и давали возможность незаметно вскрыть сейф с деньгами.
6 октября 2010 г.
cryptool-online
Как то во время игр, набрел на ресурс http://www.cryptool-online.org/. Всем любителям криптографии рекомендую. Особенно радует раздел с историческими шифрами, на котором можно поиграться на примерах.
18 августа 2010 г.
Биометрические ПДн
Постановление от 6 июля 2008 г. № 512 "Об утверждении требований к материальным носителям биометрических персональных данных и технологиям хранения таких данных вне информационных систем персональных данных" содержит в себе чудесные строки:
Что человеческим языком обозначает тот факт, что если для например входа в систему используется биометрия (банальная система идентификации по пальцу), то требования к этим биометрическим данным не применяются. От сюда следует вывод, что все таки под понятием "биометрические ПДн" имеется ввиду информация человека на основании которой можно произвести автоматизированную идентификацию. А теперь расскажите мне как на основании например копии паспорта сделать такую систему, что так все упорно обсуждают относить их к биометрии или нет.
"...Настоящие требования не распространяются на отношения, возникающие при использовании:
а) оператором информационной системы персональных данных (далее - оператор) материальных носителей для организации функционирования информационной системы персональных данных, оператором которой он является; ..."
Что человеческим языком обозначает тот факт, что если для например входа в систему используется биометрия (банальная система идентификации по пальцу), то требования к этим биометрическим данным не применяются. От сюда следует вывод, что все таки под понятием "биометрические ПДн" имеется ввиду информация человека на основании которой можно произвести автоматизированную идентификацию. А теперь расскажите мне как на основании например копии паспорта сделать такую систему, что так все упорно обсуждают относить их к биометрии или нет.
19 июля 2010 г.

9 июля 2010 г.
семинар RISSPA: «Безопасность веб-приложений»
В очередной раз посетил семинар ассоциации RISSPA, и снова осталось ощущение, что семинары стали лучше: во первых содержательная часть стала интереснее, во вторых регламент наконец-то соблюлся и закончили вовремя.
По докладам:
1. "Автоматизированный поиск уязвимостей вида DOM-based XSS: проблемы и решения" Тарас Иващенко, компания Яндекс
Бывшего коллегу послушать всегда приятно и пусть даже "никто ничего не понял" :) Думаю больший интерес будет предоставлять непосредственно презентация и материалы к ней.
2. «WAF наше все?!» Дмитрий Евтеев, компания PositiveTechnologies
Дмитрий довольно доступно и внятно ввел всех в тему. Хотелось конечно больше технических тонкостей и извращенных методов, но думаю не всем бы это понравилось :)
3. «Безопасная доставка веб-контента» Вороченко Владимир, технический директор, компания Защищенные контент-системы
Доклад читался не докладчиком :) из за чего обсуждение предлагаемых технологий переросло в "избиение докладчика", жалко до середины зала дискуссия уже доходила обрывками фраз.
4. "Уязвимости в веб-приложениях как критичный фактор развития киберпреступности" Денис Безкоровайный, технический консультант, компания Trend Micro
Еще один бывший коллега, совсем недавно ведавший нам о технологиях RSA, в этот раз говорил про серебряные пули от TrendMicro, говорил красиво, но в моменте, когда продукты презентуемого вендора стали закрывать требования PCI DSS, причем "сразу все" стало понятно, что чего-то Денис недоговаривает :)
В целом мероприятие прошло на ура, офис Яндекса - лучшее рабочее пространство из мною виденных, хочется еще раз поблагодарить организаторов, принимающую сторону и докладчиков за интересное мероприятие
По докладам:
1. "Автоматизированный поиск уязвимостей вида DOM-based XSS: проблемы и решения" Тарас Иващенко, компания Яндекс
Бывшего коллегу послушать всегда приятно и пусть даже "никто ничего не понял" :) Думаю больший интерес будет предоставлять непосредственно презентация и материалы к ней.
2. «WAF наше все?!» Дмитрий Евтеев, компания PositiveTechnologies
Дмитрий довольно доступно и внятно ввел всех в тему. Хотелось конечно больше технических тонкостей и извращенных методов, но думаю не всем бы это понравилось :)
3. «Безопасная доставка веб-контента» Вороченко Владимир, технический директор, компания Защищенные контент-системы
Доклад читался не докладчиком :) из за чего обсуждение предлагаемых технологий переросло в "избиение докладчика", жалко до середины зала дискуссия уже доходила обрывками фраз.
4. "Уязвимости в веб-приложениях как критичный фактор развития киберпреступности" Денис Безкоровайный, технический консультант, компания Trend Micro
Еще один бывший коллега, совсем недавно ведавший нам о технологиях RSA, в этот раз говорил про серебряные пули от TrendMicro, говорил красиво, но в моменте, когда продукты презентуемого вендора стали закрывать требования PCI DSS, причем "сразу все" стало понятно, что чего-то Денис недоговаривает :)
В целом мероприятие прошло на ура, офис Яндекса - лучшее рабочее пространство из мною виденных, хочется еще раз поблагодарить организаторов, принимающую сторону и докладчиков за интересное мероприятие
27 мая 2010 г.
Идеальная социальная инженерия
Alex Freeman > А вы в курсе, что, если напечатать в чате свой пароль, то система автоматом заменит его на звёздочки, это защита такая. Смотрите:
Alex Freeman > ********
VValli > c00lhaer
JIeHa > qwerty1
simka-umka > lol xD идиоты
гениально :)
Alex Freeman > ********
VValli > c00lhaer
JIeHa > qwerty1
simka-umka > lol xD идиоты
гениально :)
26 мая 2010 г.
Defcon quals results

Полные результаты тут
Описание игры от SiBears
От себя скажу, что уровень был реально крутой, 55 часов мозгоштурма. HackerDom и Smoked Chicken очаровашки :)
p.s. За неделю до этого прошли CIT CTF, результаты тут
20 мая 2010 г.
Платежные карты в рекламе.
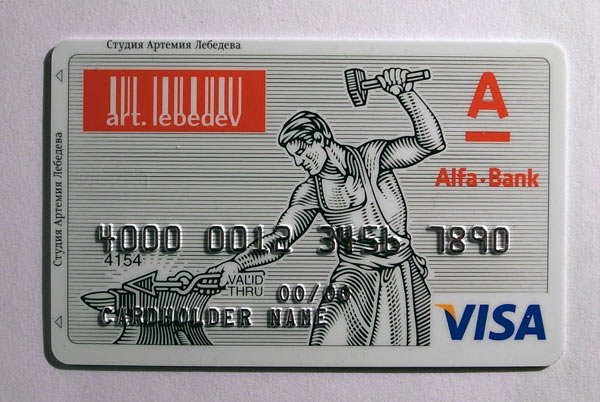
В рекламных объявлениях, номера платежных карт (в эмбоссированной области) постоянно забивают незначащими цифрами, при этом первые 4 цифры номера, дублируемые под эмбоссированными всегда остаются реальными. Это не и критично, в виду того, что BIN банка (первые 6 цифр PAN) не является секретной информацией, но тогда BIN можно оставлять и в номере карты.

Подписаться на:
Сообщения (Atom)